Falha no Cosmos EVM atingiu seis redes: o risco do código comum
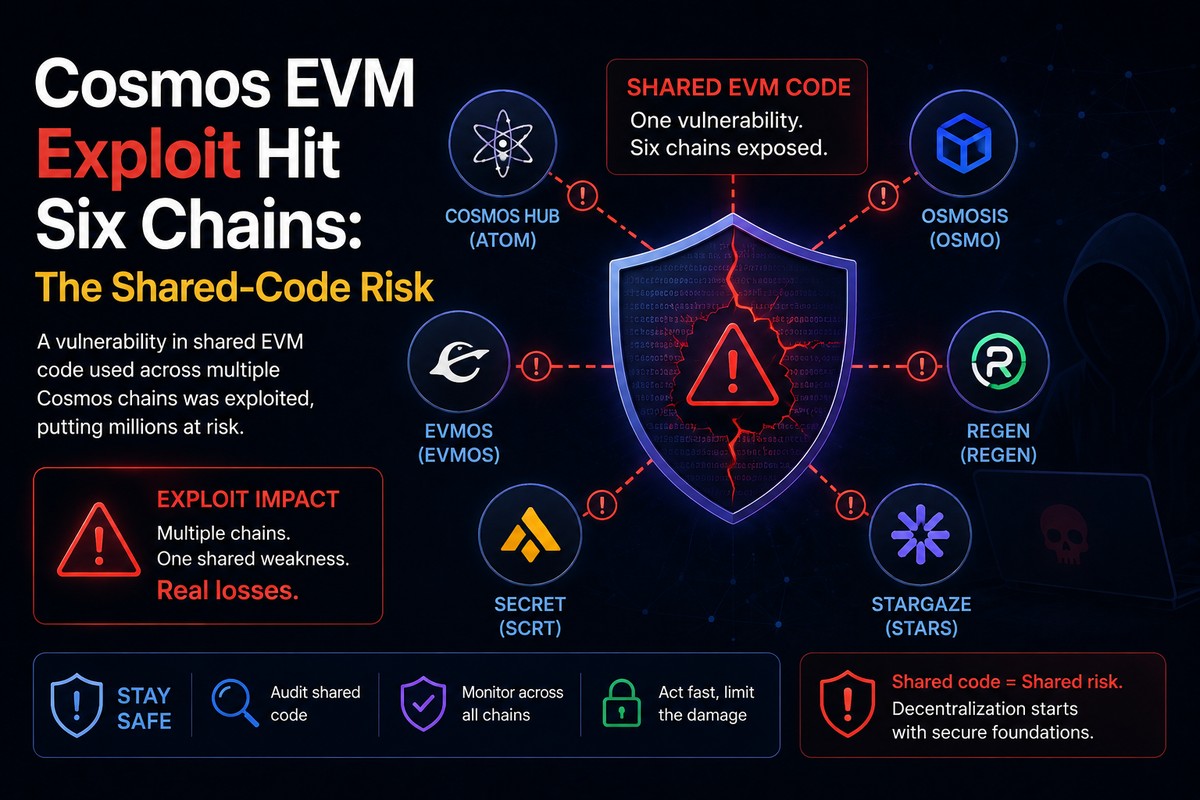
O post-mortem publicado pela Cosmos Labs em 28 de agosto transformou vários incidentes aparentemente separados num único evento de segurança com alcance de ecossistema. Entre 20 e 25 de agosto, atacantes exploraram a mesma vulnerabilidade crítica do Cosmos EVM em seis redes. Segundo a Cosmos Labs, aproximadamente US$2,87 milhões em ativos afetados foram convertidos em DEXs e outros US$2,85 milhões foram negociados em exchanges centralizadas.
É importante delimitar corretamente o problema: o Cosmos Hub não foi hackeado, e a vulnerabilidade não estava no token ATOM. O componente afetado era o Cosmos EVM, software partilhado que permite a blockchains construídas sobre o Cosmos SDK executar aplicações compatíveis com Ethereum.
Isso coloca em evidência um tipo de risco diferente. Uma rede pode ter validadores e governança próprios e, ainda assim, herdar vulnerabilidades de componentes utilizados por vários projetos.
O que aconteceu
A Cosmos Labs classificou a vulnerabilidade como crítica. As versões abaixo da v0.6.2 e as versões v0.7.0 e v0.7.1 estavam vulneráveis. As correções estão presentes a partir das versões v0.6.2 e v0.7.2.
A falha estava relacionada com a forma como o StateDB do Cosmos EVM e o módulo bancário do Cosmos SDK reconciliavam determinados saldos.
Numa combinação específica envolvendo contas com vesting e staking, uma subtração sem verificação podia gerar um unsigned-integer underflow. Em vez de rejeitar a operação inválida, o sistema passava a representar o saldo como um valor extremamente elevado.
O atacante podia então explorar essa inconsistência para extrair tokens legítimos de determinadas contas sem um aumento correspondente da oferta total.
A Cosmos Labs confirmou que seis redes sofreram exploração efetiva. Aproximadamente US$2,87 milhões foram transferidos para outras redes e convertidos em DEXs. Outros US$2,85 milhões foram, segundo estimativas, enviados para exchanges centralizadas. Contas associadas aos atacantes nessas plataformas foram posteriormente congeladas enquanto a investigação prossegue. As estimativas de perdas ainda não foram auditadas de forma independente.
O caso da MANTRA oferece um exemplo detalhado. O projeto informou que o atacante movimentou aproximadamente 720,9 milhões de MANTRA de um burn address e de um antigo multisig de genesis. Não houve comprometimento de chaves de validadores, administradores ou signatários do multisig. A equipa avaliou os tokens extraídos em aproximadamente US$3,6 milhões ao preço anterior ao incidente. A rede foi interrompida em 20 de agosto e retomou os blocos em 22 de agosto após uma atualização coordenada.
Por que o risco de código partilhado importa
Blockchains modernas são construídas sobre várias camadas reutilizáveis.
SDKs, bibliotecas, ambientes de execução, precompiles e bridges permitem lançar produtos com maior rapidez e interoperabilidade. A contrapartida é a concentração de risco técnico.
Uma única vulnerabilidade numa dependência amplamente utilizada pode atingir redes que, do ponto de vista económico ou de governança, são independentes.
O episódio do Cosmos EVM mostra a diferença entre risco específico da blockchain e risco da dependência.
Os validadores podem continuar honestos. Nenhuma chave privada precisa ser roubada. O consenso pode permanecer intacto. Mesmo assim, uma falha numa camada de execução partilhada pode alterar a contabilidade de ativos.
Por isso, TVL, número de validadores e auditorias anteriores não formam uma avaliação completa de segurança. Também é necessário saber exatamente qual versão de software está em produção.
Patch latency torna-se uma métrica de segurança
A cronologia divulgada pela Cosmos Labs acrescenta um segundo ponto.
O problema tinha sido relatado originalmente através do bug bounty em abril. Na altura, testes levaram à conclusão incorreta de que fundos em redes de produção não estavam em risco. A correção foi posteriormente desenvolvida, e as versões v0.6.2 e v0.7.2 foram publicadas em 19 de agosto através de um processo de silent patch.
Para uma blockchain que depende desse código, porém, a publicação de um patch não representa atualização instantânea.
A MANTRA destaca que um upgrade state-breaking precisa ser analisado, testado e coordenado entre validadores independentes.
Assim, a segurança depende não apenas da rapidez em corrigir código, mas também da latência de adoção do patch em toda a cadeia de dependências.
Como o risco aparece na liquidez
As perdas diretas são apenas uma dimensão do incidente.
Quando uma rede é interrompida, depósitos, levantamentos, bridges e posições DeFi podem ficar temporariamente inacessíveis mesmo que as carteiras dos utilizadores não tenham sido comprometidas. A MANTRA congelou a atividade da blockchain durante a investigação e retomou posteriormente com software corrigido.
Isso pode gerar fragmentação de liquidez.
Se uma exchange suspende depósitos e levantamentos enquanto outra continua a negociar o token, arbitradores deixam de conseguir transferir inventário de forma eficiente. Os spreads entre exchanges podem aumentar.
As bridges são outro ponto fundamental. A Cosmos Labs confirmou que parte dos ativos afetados foi transferida para outras blockchains antes da conversão. A recuperação passa então a depender de múltiplos intervenientes: redes, bridges, DEXs, exchanges centralizadas e autoridades.
Para utilizadores da MyCoinWay, estes eventos justificam atenção a spreads, volumes atípicos e condições de transferência. Uma queda de preço isolada não mostra se a liquidez do mercado continua funcional.
Um patch público não significa risco zero
As versões corrigidas estão disponíveis, mas cada blockchain precisa efetivamente instalá-las.
A Cosmos Labs afirmou ter coordenado a resposta com cerca de 40 redes Cosmos. Portanto, a variável importante é a versão realmente executada pelos validadores, não simplesmente a existência de código corrigido no GitHub.
Da mesma forma, o reinício da produção de blocos não garante que bridges ou exchanges tenham reaberto depósitos e levantamentos.
O que acompanhar a seguir
- Versões do Cosmos EVM: redes afetadas devem estar em v0.6.2, v0.7.2 ou versões posteriores corrigidas.
- Depósitos, levantamentos e bridges: a blockchain pode estar online enquanto rotas externas continuam suspensas.
- Spreads e picos de volume: diferenças persistentes entre exchanges podem revelar fragmentação de liquidez.
- Recuperação de fundos: acompanhar confirmações sobre contas congeladas e ativos efetivamente recuperados.
- Novas divulgações de segurança: verificar se forks ou componentes relacionados apresentam hipóteses de contabilidade semelhantes.
Para o Market Pulse, a leitura operacional é simples: após um exploit de infraestrutura comum, é preciso observar transferibilidade e liquidez antes de interpretar apenas o gráfico de preço.
Aviso
Este conteúdo tem fins exclusivamente informativos e analíticos. Não constitui aconselhamento financeiro, jurídico ou fiscal, recomendação para comprar ou vender qualquer criptoativo nem previsão de rentabilidade. Redes blockchain envolvem riscos de software, bridges, validadores, liquidez, custódia e operação. O estado atual da rede e dos serviços utilizados deve ser verificado antes de qualquer transferência.
Fontes
Cosmos Labs — post-mortem do Cosmos EVM publicado em 28 de agosto. Post-mortem oficial
Cosmos EVM — aviso crítico e versões afetadas. GitHub Security Advisory
MANTRA — post-mortem do incidente de 20 de agosto. Post-mortem da MANTRA
The Block — cobertura independente do exploit em seis redes. Notícia do The Block
The Hacker News — análise técnica independente. Análise do The Hacker News