Эксплойт Cosmos EVM затронул шесть сетей: риск общего кода
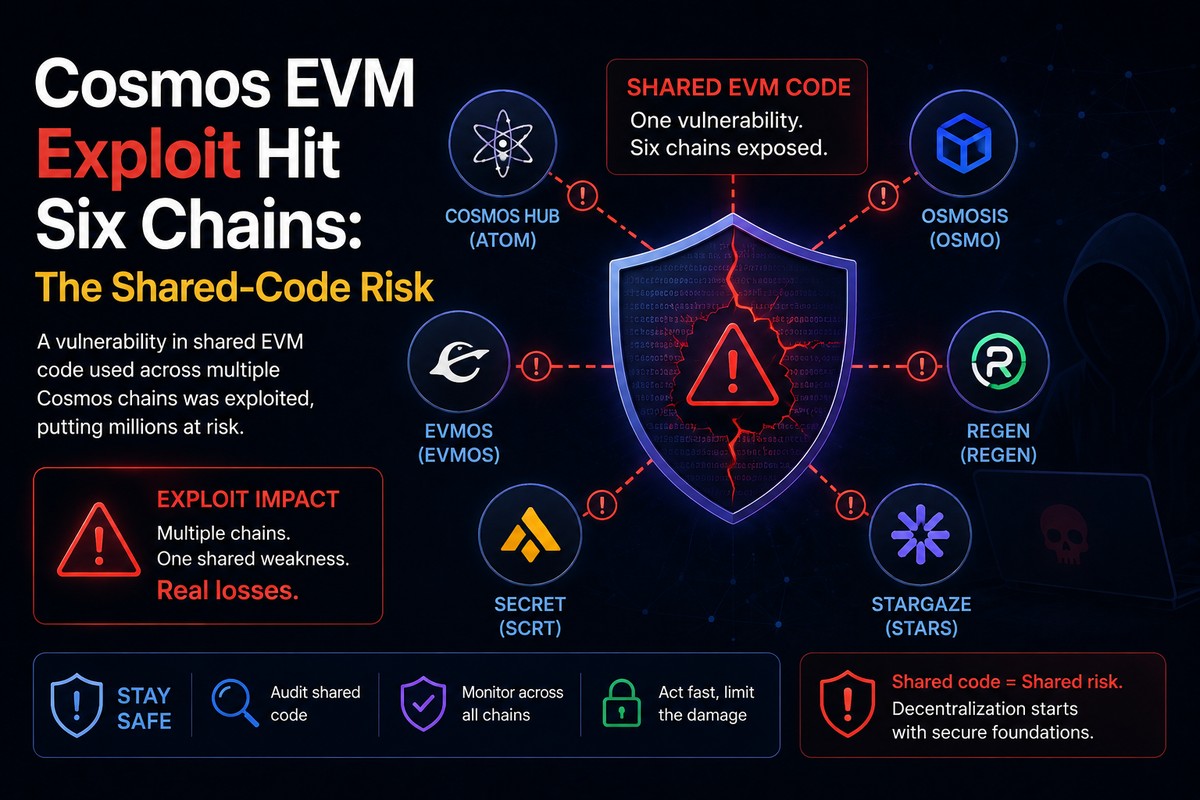
Опубликованный 28 августа постмортем Cosmos Labs объединил несколько отдельных инцидентов в одну системную историю. С 20 по 25 августа злоумышленники использовали одну и ту же критическую уязвимость Cosmos EVM в шести блокчейнах. По оценке Cosmos Labs, активы примерно на $2,87 млн впоследствии обменяли через DEX, еще около $2,85 млн — через централизованные биржи.
При этом важно правильно определить границы события. Cosmos Hub не был взломан, и речь не идет об эксплойте самого ATOM. Уязвимость находилась в Cosmos EVM — общем программном компоненте, который позволяет построенным на Cosmos SDK сетям запускать Ethereum-совместимые приложения.
Именно поэтому инцидент представляет интерес для Market Pulse. Независимый блокчейн может иметь собственных валидаторов, управление и приложения, но при этом наследовать технический риск от общего upstream-компонента.
Что произошло
Cosmos Labs классифицировал уязвимость как критическую. Подвержены ей версии Cosmos EVM ниже v0.6.2, а также v0.7.0 и v0.7.1. Исправление содержится в v0.6.2, v0.7.2 и более новых релизах.
Причина связана с тем, как Cosmos EVM StateDB и банковский модуль Cosmos SDK учитывали определенные балансы. При комбинации vesting-счета и стейкинга могла происходить неконтролируемая операция с unsigned integer: вместо отклонения некорректного вычитания значение «оборачивалось» в чрезвычайно большое число.
Используя эту ошибку учета, атакующий получал возможность извлекать реальные токены из затронутых счетов. При этом речь шла не о классическом бесконтрольном минтинге новых токенов: проблема возникала на пути согласования состояний между двумя компонентами.
Cosmos Labs сообщает о шести сетях, где уязвимость действительно была использована. Примерно $2,87 млн затронутых активов были выведены через мосты и обменены на DEX. Еще около $2,85 млн, по оценке команды, поступили на централизованные биржи и были там проданы. Связанные с атакующими биржевые аккаунты позднее заморозили на время расследования. Cosmos Labs отдельно отмечает, что итоговые оценки потерь пока не проходили независимый аудит.
Один из наиболее подробно задокументированных случаев — MANTRA Chain. В собственном постмортеме команда сообщила, что атакующий переместил около 720,9 млн MANTRA с burn address и старого genesis-multisig. Ключи валидаторов, администраторов и multisig при этом не были скомпрометированы. По цене до инцидента MANTRA оценила затронутые токены примерно в $3,6 млн. Сеть остановилась 20 августа и возобновила работу 22 августа после установки исправленного релиза.
Почему риск общего кода важнее одной взломанной сети
Современные блокчейны редко строятся полностью с нуля.
Они используют общие SDK, execution layers, библиотеки, precompile-контракты и инфраструктуру мостов. Это ускоряет разработку и стандартизацию, но одновременно создает общую поверхность риска.
Ошибка в одном широко используемом компоненте потенциально превращается из локального бага в проблему нескольких независимых сетей.
Cosmos EVM хорошо показывает разницу между риском конкретного блокчейна и риском зависимости.
Валидаторы могут продолжать корректно подписывать блоки. Приватные ключи могут оставаться в безопасности. Механизм консенсуса может не быть взломан. Но ошибка в логике общего execution-компонента все равно способна нарушить учет балансов.
Поэтому TVL, количество валидаторов и список аудитов не дают полной картины безопасности. Не менее важный вопрос — какая версия критического программного компонента реально работает на конкретной сети.
Второй урок — скорость установки патчей
Постмортем раскрывает еще одну проблему.
Cosmos Labs сообщает, что первоначальный отчет об ошибке поступил через bug bounty еще в апреле. Тогда команда ошибочно пришла к выводу, что уязвимость не угрожает средствам в production-сетях. Позже исправление было разработано, а релизы v0.6.2 и v0.7.2 появились 19 августа. Детали уязвимости при этом публично не раскрывались в рамках silent-patch процесса.
MANTRA обращает внимание на практическую сторону: даже если патч опубликован, state-breaking обновление нельзя мгновенно развернуть в сети с десятками независимых валидаторов. Его необходимо оценить, протестировать и согласованно установить.
Получается, что безопасность определяется не только временем исправления бага, но и patch latency — задержкой между появлением исправления и его фактическим внедрением во всех зависимых сетях.
Как инцидент отражается на ликвидности
Прямой финансовый ущерб — только одна часть риска.
При остановке сети пользователь может временно потерять возможность проводить переводы, пополнять биржевые счета, выводить средства или использовать мосты, хотя его собственный кошелек не был взломан. Во время инцидента MANTRA операции в сети были заморожены до установки обновления и перезапуска валидаторов.
Дальше возникает эффект фрагментации ликвидности.
Если одна биржа приостанавливает ввод и вывод токена, а на другой торговля продолжается, арбитражерам становится сложнее перемещать актив между площадками. Следствием могут стать расширенные межбиржевые спреды.
Мосты — еще один канал распространения риска. Cosmos Labs подтверждает, что часть затронутых активов была переведена на другие сети до обмена. После этого расследование уже зависит не от одной цепочки, а от мостов, DEX, централизованных бирж и механизмов блокировки средств.
Поэтому пользователям MyCoinWay при подобных событиях полезно смотреть не только на процентное изменение токена. Статус депозитов и выводов, доступность мостов, необычные всплески объема и межбиржевые спреды могут быстрее показать реальный уровень рыночного стресса.
Наличие патча еще не означает, что риск исчез
Исправленные версии Cosmos EVM уже доступны публично. Однако это не означает, что каждый использующий компонент блокчейн автоматически обновился.
Cosmos Labs сообщил, что во время реагирования координировался примерно с 40 Cosmos-сетями. Поэтому практический вопрос состоит не в том, существует ли исправление на GitHub, а в том, какая версия реально запущена конкретными валидаторами.
Аналогично, восстановление производства блоков не означает полного восстановления инфраструктуры. Отдельные биржи и мосты могут дольше держать депозиты или выводы закрытыми, а маркет-мейкеры — работать с меньшими лимитами.
Что отслеживать дальше
- Версии Cosmos EVM: затронутые сети должны перейти как минимум на v0.6.2, v0.7.2 или более новые исправленные релизы.
- Депозиты, выводы и мосты: работа блокчейна еще не означает восстановления всех маршрутов переводов.
- Межбиржевые спреды и объем: расширение разницы в ценах может указывать на фрагментацию ликвидности.
- Возврат средств: ориентироваться стоит на подтвержденные сообщения о замороженных счетах и фактически возвращенных активах.
- Новые security disclosures: важно проверить, не обнаружатся ли аналогичные ошибки учета в связанных компонентах или downstream-форках.
Для Market Pulse главный практический вывод здесь простой: после эксплойта общего инфраструктурного слоя необходимо следить прежде всего за перемещаемостью активов и ликвидностью, а не только за ценовым графиком.
Дисклеймер
Материал носит исключительно информационно-аналитический характер. Он не является инвестиционной, юридической или налоговой рекомендацией, советом купить или продать криптоактив либо прогнозом будущей доходности. Блокчейны связаны с рисками программного обеспечения, мостов, валидаторов, ликвидности, хранения и операционной инфраструктуры. Перед переводом средств необходимо проверять актуальный статус сети и используемого сервиса.
Источники
Cosmos Labs — постмортем инцидента Cosmos EVM от 28 августа. Официальный постмортем
Cosmos EVM — security advisory с версиями уязвимого ПО. GitHub Security Advisory
MANTRA — собственный постмортем инцидента 20 августа. Постмортем MANTRA
The Block — независимое освещение эксплойта шести сетей. Материал The Block
The Hacker News — независимый технический разбор. Материал The Hacker News